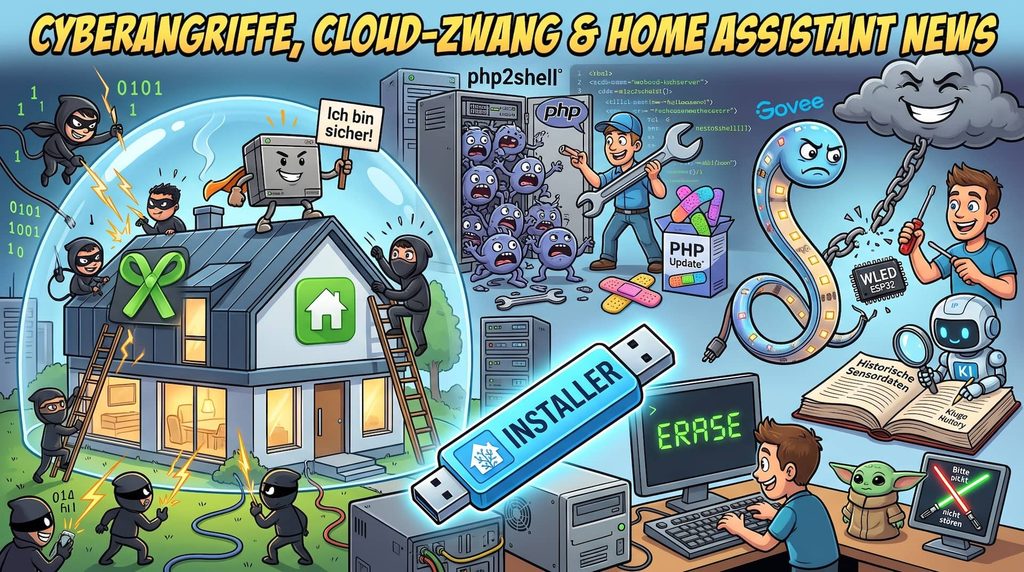
Während Loxone-Server schwitzen und das halbe Internet wegen einer klaffenden PHP-Lücke in Panik gerät, erinnert uns Govee mit einem heimtückischen Cloud-Zwang schmerzhaft daran, warum wir komplett lokale Setups eigentlich so lieben und verteidigen. Aber keine Sorge, um den Puls wieder zu senken, liefert Home Assistant direkt die passenden Beruhigungsmittel: Einen brandneuen, geschmeidigen USB-Installer für deinen x86-Rechner und eine KI, die ab sofort ganz offiziell in der Historie deiner Sensordaten wühlen darf. Und falls dir das ganze Drama trotzdem zu viel wird, rettet ein grandioser Star-Wars-Indikator mit leuchtenden Lichtschwertern am Ende nicht nur die Galaxis, sondern auch deine wohlverdiente, ungestörte Ruhe im Homelab!
Cyberangriffe auf Loxone und unzählige Webserver
Am 18. Oktober 2026 kam es zu einem Cyberangriff auf die internen Firmennetzwerke von Loxone, bei dem vor allem CRM- und Bewerbermanagementsysteme betroffen waren, doch die wichtigste Nachricht für dich lautet: Deine Loxone-Installationen und Miniserver sind absolut sicher und weiterhin uneingeschränkt funktionsfähig (so Loxone selbst). Da die Miniserver lokal und unabhängig von den Loxone-Diensten arbeiten, gab es keinen zentralen Angriffspunkt auf dein Smart Home. Loxone arbeitet derzeit rund um die Uhr mit externen IT-Sicherheitsexperten zusammen, hat betroffene Systeme isoliert und bereits wichtige Sicherheitsmaßnahmen wie eine Zwei-Faktor-Authentifizierung implementiert. Mittlerweile werden wichtige Dienste wie der Support, der Webshop und die weltweite Logistik nach strengsten Sicherheitsprüfungen Schritt für Schritt wieder hochgefahren, um den gewohnten Betrieb für dich schnellstmöglich wiederherzustellen.
Mehr oder weniger zeitgleich gab es dann noch eine Sicherheitslücke, die einen Großteil des dir gewohnten Internes betroffen hat: Zwei kritische Sicherheitslücken (CVE-2026-109618 und CVE-2026-109619), zusammenfassend als „php2shell“ bezeichnet, ermöglichen es Angreifern, Schadcode auf Millionen von Webservern auszuführen, die PHP-Versionen der letzten 20 Jahre nutzen. Die Fehler verbergen sich in der Speicher- und Fehlerverwaltung der Skriptsprache und können durch speziell präparierte Anfragen, die das System destabilisieren, ausgenutzt werden. Auch wenn zur Ausführung mitunter tausende Anfragen nötig sind, besteht die Gefahr automatisierter Angriffe. Administratoren wird dringend geraten, ihre Systeme auf die fehlerbereinigten PHP- Versionen zu aktualisieren, da temporäre Workarounds keinen vollständigen Schutz bieten (heise berichtete u. a.).
Govee erzwingt Cloud-Verbindung trotz lokaler Steuerung
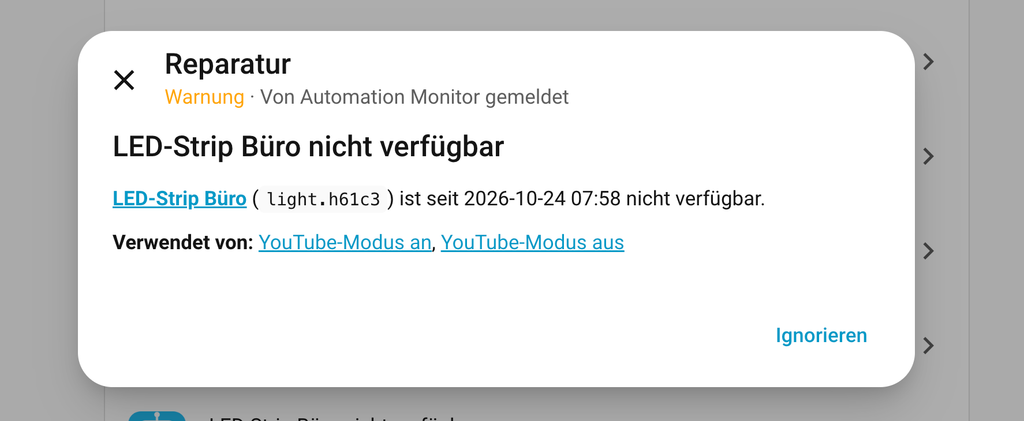
Trotz aktiviertem „LAN Control“ zwingt Govee seine Nutzer offenbar dazu, eine Cloud-Verbindung aufrechtzuerhalten, was in der Home Assistant Community für großen Unmut sorgt. Sobald du den Geräten den Internetzugang sperrst, deaktiviert die Govee-Software nach einer Weile die lokale Steuerung, da sie fälschlicherweise annimmt, das Gerät sei offline. Viele Nutzer, die viel Geld in Govee-Hardware investiert haben, fühlen sich getäuscht und befürchten Data Harvesting, weshalb sie nun nach Wegen suchen, die Cloud-Pflicht durch den Einsatz eigener Firmware (wie WLED) oder Ersatz-Chips (ESP32) zu umgehen.
Das dürfte auch erklären, warum mein Automation Monitor einen meiner Light-Strips nicht mehr erreichen kann:
Geräteverlauf für die Home Assistant KI
Der Pull Request 186013 integriert ein neues „get_history“-Werkzeug in die Home Assistant LLM API, wodurch angebundene Sprachmodelle künftig direkt auf die historischen Sensordaten zugreifen können. Damit erhältst du die Möglichkeit, deinem KI-Assistenten konkrete Fragen zur Vergangenheit deiner Smart-Home-Geräte zu stellen, sodass dieser zeitliche Verläufe analysieren und dir kontextbezogene Antworten zu vergangenen Ereignissen in deinem Zuhause liefern kann.
Wer also Home Assistant in Kombination mit (lokaler) KI nutzt, kann dieser somit nun Zugriff auf die historischen Sensordaten gewähren um diese für entsprechende Analysen und kontextbezogene Antworten/Reaktionen zu nutzen.
Neuer bootfähiger USB-Installer für Home Assistant
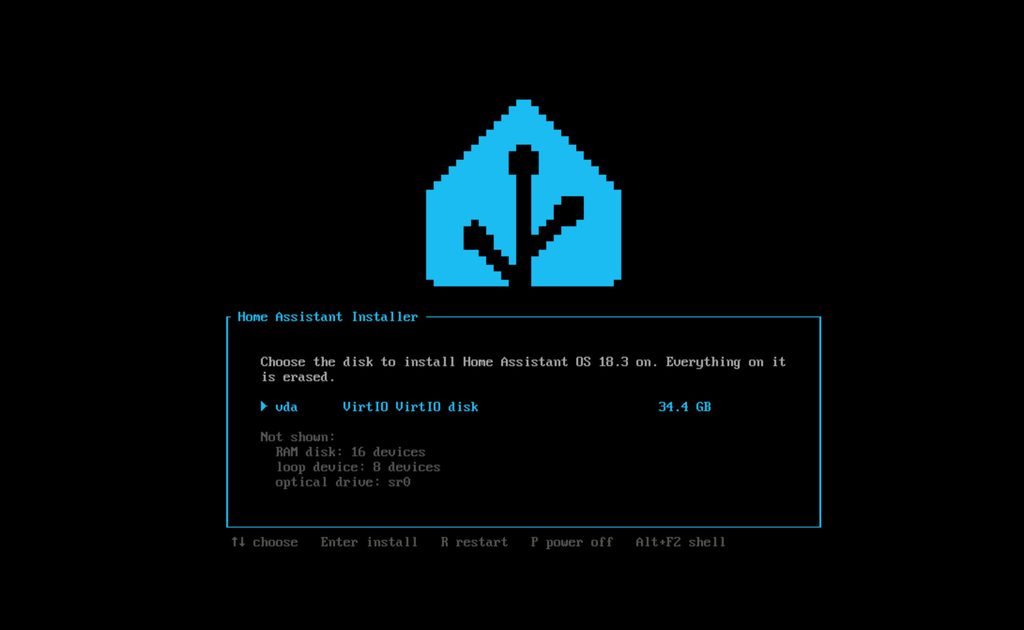
Home Assistant bietet einen bootfähigen USB-Installer für herkömmliche x86-64-PCs an, mit dem Du das Betriebssystem ganz ohne aktive Netzwerkverbindung auf Deinem Zielrechner einrichten kannst. Zwar benötigst Du für die anfängliche Erstellung des USB-Sticks weiterhin Internetzugang, doch danach bootest Du den Ziel-PC einfach vom Stick und steuerst den Prozess über eine neue Vollbild-Benutzeroberfläche. Dort wählst Du das gewünschte interne Laufwerk aus und musst zur Sicherheit den Löschvorgang mit der Eingabe des Wortes „erase“ bestätigen, bevor die Festplatte ein letztes Mal überprüft und überschrieben wird. Der Installer, der zwingend UEFI und ein deaktiviertes Secure Boot voraussetzt, ermöglicht Dir alternativ auch das Speichern einer bootfähigen ISO-Datei für virtuelle Maschinen. Während die Installation auf SATA-Laufwerken und in virtuellen Umgebungen bereits erfolgreich getestet wurde, stehen die Hardware-Tests für NVMe- oder eMMC-Speicher aktuell noch aus.
Star Wars im Homelab: Ein smarter „Do Not Disturb“-Indikator
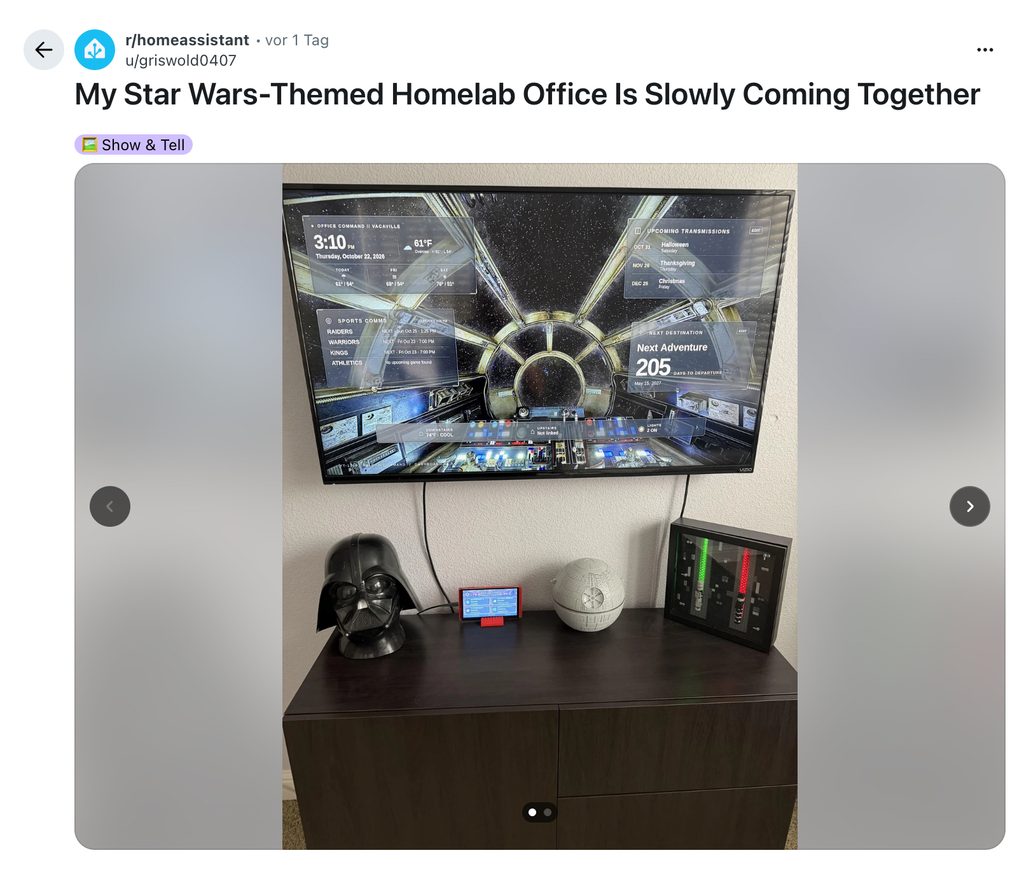
In einem aktuellen Reddit-Beitrag zeigt ein Nutzer, wie er sein Homelab-Büro Schritt für Schritt in ein Star-Wars-Universum verwandelt. Neben einem thematisch angepassten Dashboard für Wetter und Sport-Events sticht besonders ein 2,8-Zoll-ESP32-Touchscreen mit einer kleinen Grogu-Figur hervor, den Du Dir als kreativen „Do Not Disturb“-Indikator für Dein eigenes Setup abschauen kannst. Auf diesem Display werden zwei Lichtschwerter abgebildet, deren Farben auf smarte Weise signalisieren, ob der Ersteller gerade in einem Meeting oder vor der Kamera ist. So verbindet das Projekt spielerische Design-Elemente mit einer praktischen Smart-Home-Lösung, von der Du Dich für Deinen ungestörten Arbeitsalltag inspirieren lassen kannst.